- عرضه Tether برای اولین بار از ماه مه 2022 برای اولین بار از 80B دلار برخورد می کند - رقبای Stablecoin Stumble
- تحلیلگران وقتی بانک خود را تحت عنوان IPO قرار نمی دهند ، سهام بهتری می گیرند.
- معاملات در فرایندها
- "شکستن بلوک ها: راهنمای ضروری برای نشانه های اهرمی Binance"
- Bubblemaps 10 ٪ از کیف پول های Shiba Token به ارزش بیش از 1 میلیارد دلار را تجزیه و تحلیل می کند
- درباره Leea
- چشم انداز فنی هفتگی: Momentum در طلا (XAU/USD) ، GBP/NZD و CAD/JPY بازی می کند
- چگونه مبادلات رمزنگاری درآمد کسب می کند؟یک راهنمای کوتاه برای سرمایه گذاران بالقوه
- برنامه نویسی متاتریدر 4 (MT4) چگونه کار می کند؟
- انجمن QuantCoect
آخرین مطالب
امکانات وب


Strike Graph تضمین می کند که داده های دارنده کارت شما در برابر سرقت و کلاهبرداری محافظت می شود و شما را برای موفقیت گسترده تر در زمینه امنیت سایبری تنظیم می کند.
نقض داده ها - و مجازات ها را خطر نکنید.
هنگامی که زمان و منابع نازک است ، الزامات مانند PCI DSS می تواند در شکاف ها قرار بگیرد و داده های مشتری شما را محافظت نمی کند. هنگامی که یک نقض داده اتفاق می افتد (و این اتفاق می افتد) ، مشتریان اعتماد را از دست می دهند ، و شرکت شما ممکن است مجازات های جریمه 500000 دلار در هر حادثه جریمه شود.
ارزیابی های سنتی PCI DSS
تکمیل دستی پرسشنامه خود ارزیابی PCI DSS (SAQ) هر سال می تواند شما را به شما دهد که روز Groundhog است.
نمودار اعتصاب
شما یک بار ارزیابی ریسک را در پلت فرم Graph Strike یک بار انجام می دهید ، و ما آن را برای ارزیابی های آینده PCI DSS و سایر گواهینامه های امنیت سایبری به کار می بریم.

Strike Graph باعث می شود صدور گواهینامه PCI DSS هر سال آسانتر شود.
دیگر حدس نیست
از تلاش برای رمزگشایی یک پرسشنامه مرموز خسته شده اید؟ارزیابی GAP PCI DSS ما به شما امکان می دهد دقیقاً بدانید که شرکت شما برای دستیابی و ماندن در انطباق PCI DSS چه اقدامات لازم را دارد.
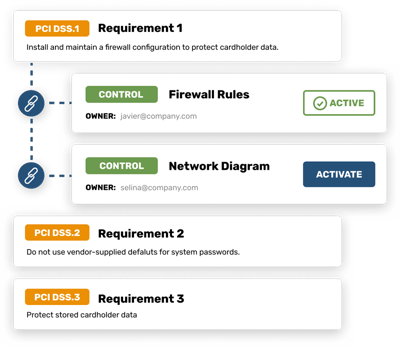
هر آنچه در یک مکان نیاز دارید
از اتصال شما با یک فروشنده اسکن تأیید شده PCI گرفته تا تنظیم یک حسابرسی کامل ، Strike Graph کار صدور گواهینامه PCI DSS را انجام می دهد تا بتوانید روی رشد تجارت خود تمرکز کنید.
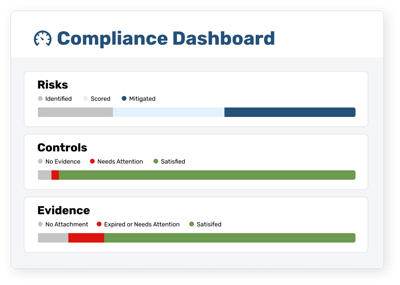
باهوش تر ، سخت تر نیست
با رشد کسب و کار شما ، نیاز به امنیت سایبری شما با آن رشد می کند. Graph Strike به شما امکان می دهد یک بار کنترل و شواهد را وارد کنید و سپس از آنها برای چندین گواهینامه استفاده کنید ، در وقت و هزینه صرفه جویی کنید.
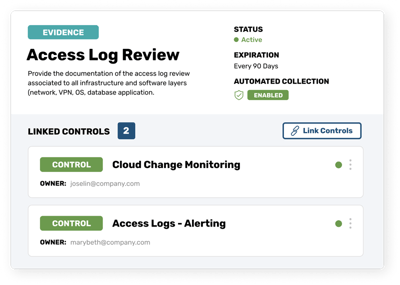
بسته بندی شده با ویژگی های مفید
آزمایش نفوذ در خانه ابزار پرسشنامه امنیتی 55+ الگوی سیاست ادغام آسان
در اینجا نحوه عملکرد آن آورده شده است.
فرآیند صدور گواهینامه PCI DSS Strike ساده است. مرحله 1
کنترل های امنیت سایبری PCI DSS موجود خود را با ابزار ارزیابی ریسک ما شناسایی کنید.
Strike Graph از این اطلاعات برای ساده کردن فرآیند پرسشنامه ارزیابی خود استفاده می کند. گام 2
نمودار اعتصاب ارزیابی شکاف را ارائه می دهد.
ما یک طرح کلی از کنترل هایی را که باید برای انطباق PCI DSS و همچنین الگوها و راهنماهای مربوطه اضافه کنیم ، شامل می شود تا روند کار آزاد شود.
مرحله 3
در صورت لزوم ، ما حسابرسی ترتیب خواهیم داد.
ما با ارزیابی کننده های امنیتی واجد شرایط PCI (QSA) و فروشندگان اسکن تأیید شده (ASV) روابط داریم ، بنابراین این روند یکپارچه است.
مرحله 4
گواهینامه PCI DSS خود را دریافت کنید.
Strike Graph هر آنچه را که برای ارائه به QSA خود در یک بسته آسان برای استفاده نیاز دارید ، خروجی می کند.
آنچه را که مشتریان ما درباره Strike Graph فکر می کنند بشنوید.
Strike Graph به سرعت در تلاشهای انطباق ما اصلی شده است
ما یک راه اندازی به سرعت در حال رشد هستیم و به راهی برای ساده سازی و پیگیری تلاش های خود در مورد انطباق خود نیاز داشتیم ، زیرا راه خود را از بررسی های سالانه HIPAA گرفته تا SoC 2 و بعد از آن کار می کنیم. این پلتفرم به اطمینان حاصل می کند که ما وقت یا تلاش های کپی را هدر نمی دهیم و تیم Strike Graph هنگام تحول ، تعارف عالی برای ما بوده است. اطلاعات بیشتر در مورد g2. com
اسپانسر اجرایی ، فناوری اطلاعات و خدمات
Strike Grapt یک رویکرد مدرن محکم دارد که روند انطباق را ساده تر می کند
کتابخانه های از قبل موجود برای انتخاب مفید هستند ، و همچنین امکان اضافه کردن کنترل های منحصر به فرد ما بسیار کارآمد و کاربر پسند است.… نمودار اعتصاب یک ابزار بصری آسان برای استفاده برای کارآمد از طریق فرآیند انطباق است. اطلاعات بیشتر در مورد g2. com
- کاربر در نرم افزار رایانه
تجربه بدون درد
پلت فرم StrikeGraph مؤثر و آسان برای استفاده است. الگوهای سیاست به عنوان نقاط شروع بسیار مفید هستند. اطلاعات بیشتر در مورد g2. com
- کاربر در برون سپاری/خارج از کشور
Strike Graph توسط صدها شرکت برای انطباق PCI DSS قابل اعتماد است.


در جزئیات حفر کنید.
هر آنچه را که باید در مورد فرآیند انطباق و صدور گواهینامه PCI DSS بدانید
PCI DSS چیست؟
PCI DSS مخفف استاندارد امنیت داده های صنعت کارت پرداخت است. این استاندارد امنیت اطلاعات برای ایمن سازی معاملات کارت اعتباری و کارت بدهی در برابر کلاهبرداری و سرقت داده ها با افزایش کنترل داده های دارنده کارت ایجاد شده است. PCI DSS توسط شورای استاندارد امنیت صنعت کارت پرداخت اداره می شود.
چه کسی باید با PCI DSS مطابقت داشته باشد؟
اگر یک بازرگان هستید که کارت های پرداخت را می پذیرید یا پردازش می کنید ، باید PCI DSS را رعایت کنید. این به این دلیل است که این استاندارد برای کلیه اشخاصی که داده های دارنده کارت را ذخیره می کنند ، پردازش و یا انتقال می دهند. PCI DSS همچنین برای مؤلفه های سیستم فنی و عملیاتی موجود در داده های دارنده کارت وصل شده است.
الزامات PCI DSS چیست؟
کلیه شرکتهایی که معاملات بدهی یا کارت اعتباری را می پذیرند یا پردازش می کنند باید 12 الزام برای مدیریت داده های دارنده کارت و حفظ شبکه ایمن را مطابق با شورای استاندارد امنیت PCI (PCI SSC) ارائه دهند:
ایجاد و حفظ یک شبکه امن
1. برای محافظت از داده های دارنده کارت ، پیکربندی فایروال را نصب و نگهداری کنید
2. از پیش فرض های فروشنده برای رمزهای عبور سیستم و سایر پارامترهای امنیتی استفاده نکنید
از داده های دارنده کارت محافظت کنید
3. از داده های دارنده کارت ذخیره شده محافظت کنید
4- رمزگذاری داده های دارنده کارت در شبکه های عمومی باز و باز
یک برنامه مدیریت آسیب پذیری را حفظ کنید
5- از نرم افزار یا برنامه های ضد ویروس به طور مرتب استفاده و به روز کنید
6. توسعه و نگهداری سیستم ها و برنامه های ایمن
اقدامات کنترل دسترسی قوی را اجرا کنید
7. دسترسی به داده های دارنده کارت را با نیاز به تجارت محدود کنید
8- یک شناسه منحصر به فرد را به هر شخص با دسترسی به رایانه اختصاص دهید
9. دسترسی فیزیکی به داده های دارنده کارت را محدود کنید
به طور مرتب شبکه ها را کنترل و آزمایش کنید
10. پیگیری و نظارت بر دسترسی به منابع شبکه و داده های دارنده کارت
11. به طور مرتب سیستم ها و فرآیندهای امنیتی را آزمایش کنید
یک خط مشی امنیت اطلاعات را حفظ کنید
12. سیاستی را حفظ کنید که به امنیت اطلاعات برای کارمندان و پیمانکاران بپردازد
چگونه می توانم گواهینامه PCI DSS را دریافت کنم؟
نحوه تأیید یک شرکت با توجه به تعداد نیازهای PCI DSS بر اساس تعداد معاملات اعتباری یا کارت بدهی که سالانه شرکت پردازش می کند ، متفاوت است. شرکت ها بر اساس حجم معامله خود به چهار سطح تقسیم می شوند:
سطح 1: سالانه بیش از 6 میلیون معاملات کارت اعتباری یا بدهی در دنیای واقعی. سطح 2: بین 1 تا 6 میلیون معاملات کارت اعتباری یا بدهی در سال سالانه. سطح 3: بین 20،000 تا 1 میلیون معاملات تجارت الکترونیکی سالانه. سطح 4: سالانه کمتر از 20،000 معاملات تجارت الکترونیکی.
سازمان های سطح 1 باید یک حسابرسی داخلی سالانه انجام شود که توسط یک ارزیابی کننده امنیتی واجد شرایط (QSA) انجام شود و توسط یک فروشنده اسکن تأیید شده (ASV) به اسکن PCI ارسال شود.
سطوح 2 ، 3 و 4 سازمان فقط برای انجام ارزیابی سالانه با استفاده از پرسشنامه خود ارزیابی (SAQ) موظفند ، اما ممکن است به اسکن PCI سه ماهه نیز نیاز داشته باشند.
نمی توانید پاسخی را که به دنبال آن هستید پیدا کنید؟با تیم ما تماس بگیرید!
فارکس بازار مدرن...
ما را در سایت فارکس بازار مدرن دنبال می کنید
برچسب :
نویسنده : امین زندگانی
بازدید : <-PostHit->
آرشیو مطالب
خبرنامه
